Plataforma de resiliencia preemptiva
Resiliencia preemptiva para APIs, agentes y ecosistemas críticos.
R/Pulse anticipa riesgos altos y críticos en APIs, integraciones y agentes de IA, antes de que se conviertan en explotación o incidentes.
Comience con una evaluación puntual. Después, opere de forma continua o self-hosted.
El futuro de la seguridad es preemptivo. Sus APIs también deben serlo.
El mercado está abandonando las posturas puramente reactivas. Las capacidades preemptivas, y no solo detección y respuesta, son el futuro de la ciberseguridad.
De detectar a anticipar
Las capacidades preemptivas están ganando terreno porque las organizaciones necesitan actuar antes de que las amenazas se materialicen.
APIs como superficie crítica
Las APIs componen la mayor parte del tráfico dinámico actual de internet. Los ataques a APIs son una preocupación mayor para los líderes de seguridad.
Resiliencia por diseño
La resiliencia debe estar en la arquitectura. Prácticas modernas como 'Resilience by design' y 'AI-enabled risk sensing' modernizan los programas de resiliencia operacional.
En la era agéntica, las APIs se convierten en superficies de acción.
Los agentes ahora usan herramientas, conectores y sistemas para actuar. Cuando las APIs críticas se comportan de forma inesperada, el impacto puede ir más allá de lo técnico y afectar seguridad, operaciones, compliance y negocio.
Módulos especializados para diferentes superficies de riesgo.
Las APIs, las aplicaciones y los agentes de IA cambian todo el tiempo. Cada módulo de R/Pulse investiga una de esas superficies y señala lo que necesita atención antes del incidente.
Validación continua de APIs
API Resilience Core (ARC)
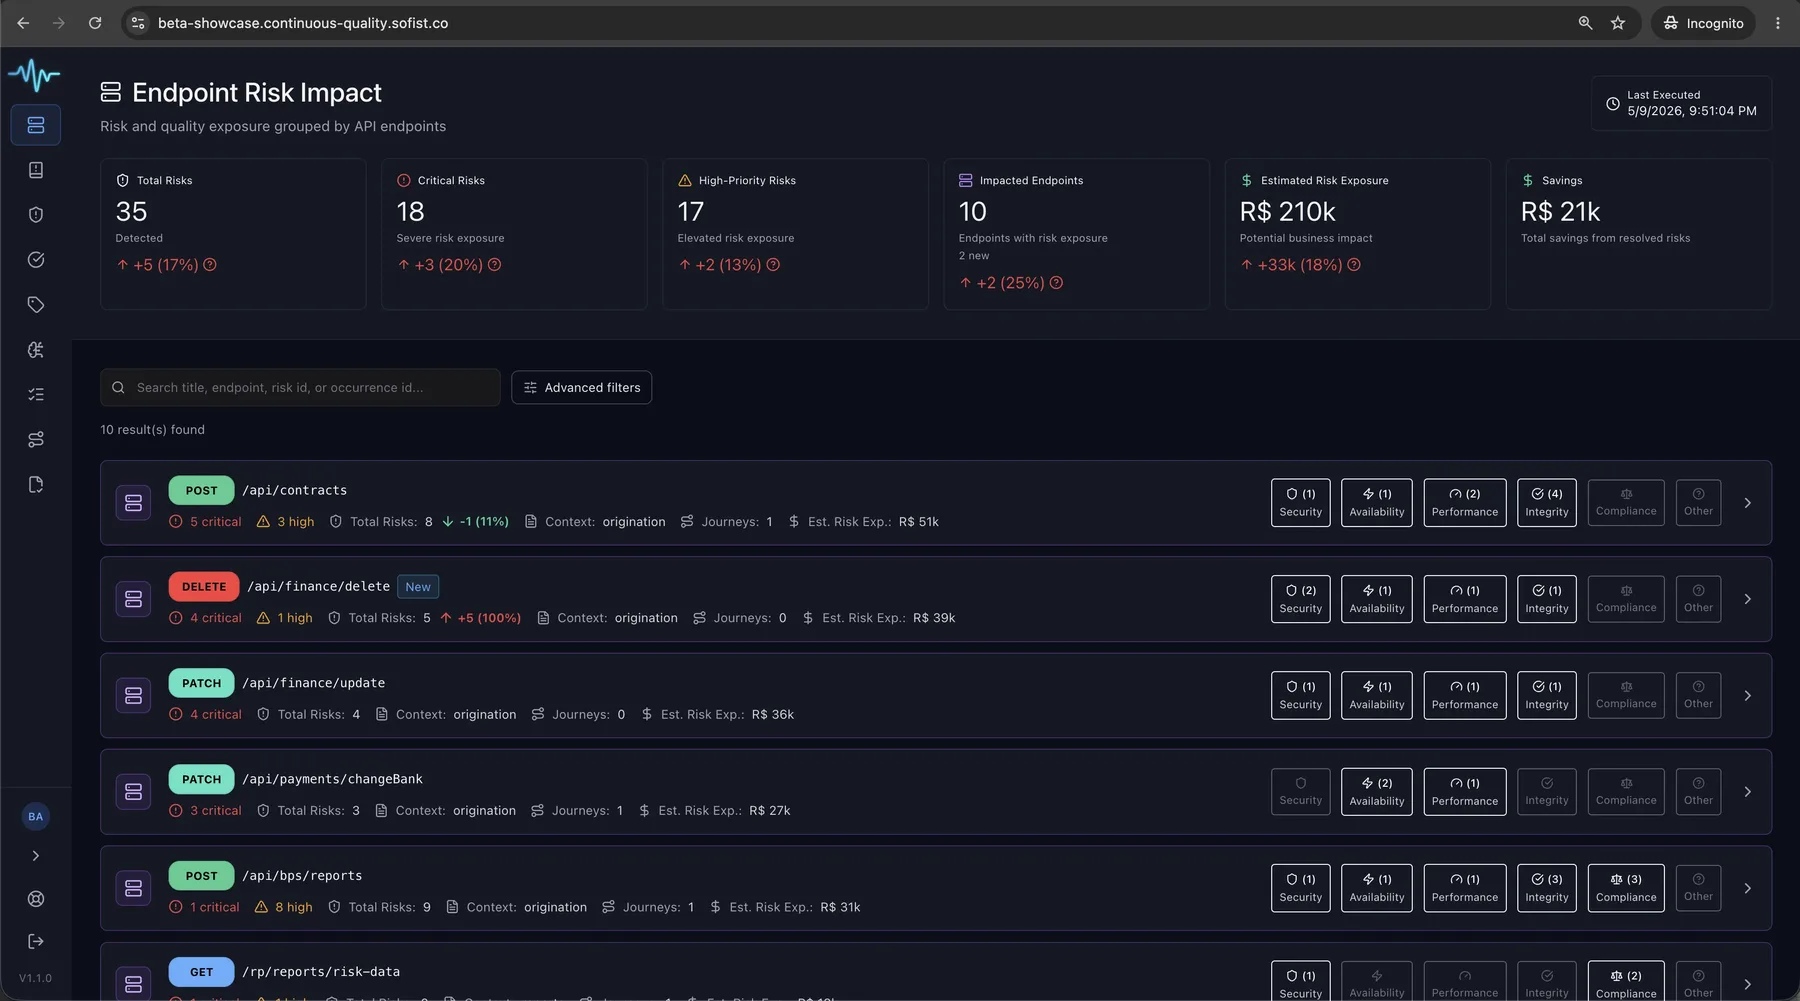
Acompaña los cambios en sus APIs y dirige las validaciones a lo que se modificó. Cada riesgo viene con evidencias reproducibles, y una nueva evaluación verifica la corrección.
Más indicado cuando
- sus APIs cambian en cada release
- una falla afecta a clientes, transacciones o socios
- revalidar manualmente consume al equipo
Pentest Continuo
Autonomous Adaptive Security Agent (AASA)
Un agente de Pentest Continuo que amplía la capacidad de su equipo de seguridad. Investiga los cambios de la aplicación sin esperar al próximo pentest, dentro del alcance que ustedes definen.
Más indicado cuando
- la aplicación cambia entre un pentest y otro
- el equipo de seguridad no logra evaluar con la frecuencia necesaria
- las correcciones necesitan un retest
Validación activa de agentes de IA
Agent Resilience & Observability (ARO)
Simula situaciones fuera del camino esperado para ver cómo sus agentes de IA responden y actúan. Muestra qué revisar antes de ampliar la autonomía de cada agente.
Más indicado cuando
- sus agentes acceden a datos, herramientas o sistemas
- va a ampliar la autonomía de un agente
- varios equipos están adoptando agentes de IA
Vea cóma R/Pulse ayuda en su rol.
Seguridad, ingeniería, gobernanza, arquitectura y líderes de IA ven riesgos diferentes. R/Pulse traduce la resiliencia de las APIs a la decisión que cada área necesita tomar.
Comience puntual. Evolucione cuando tenga sentido.
R/Pulse puede comenzar con una ejecución puntual en superficies críticas, evolucionar a operación continua vía CI/CD o implantarse en modelo self-hosted cuando gobernanza, seguridad o regulación exijan más control.
Ejecución puntual
Evalúe endpoints, journeys o integraciones críticas, descubra riesgos altos y críticos y genere evidencias para orientar decisión, priorización y plan de acción.
Operación continua
Incorpore resiliencia preemptiva al ciclo de desarrollo para seguir cambios, reevaluar correcciones y reducir dependencia de análisis manuales.
Self-hosted / Enterprise
Opere en un entorno controlado por la organización, con infraestructura propia y mayor adherencia a políticas internas de seguridad, datos e IA.
En el módulo API Resilience Core, si no encontramos riesgos altos o críticos dentro del alcance acordado, no paga por la ejecución puntual.
Ver recursos de seguridad, gobernanza e implantación
| ISO 27001:2022 | Certificada |
| SSO | Disponible |
| Control de acceso basado en roles | Disponible |
| Logs de auditoría | Disponibles |
| Cifrado en reposo y en tránsito | Siempre activo |
| Despliegue self-hosted | Disponible |